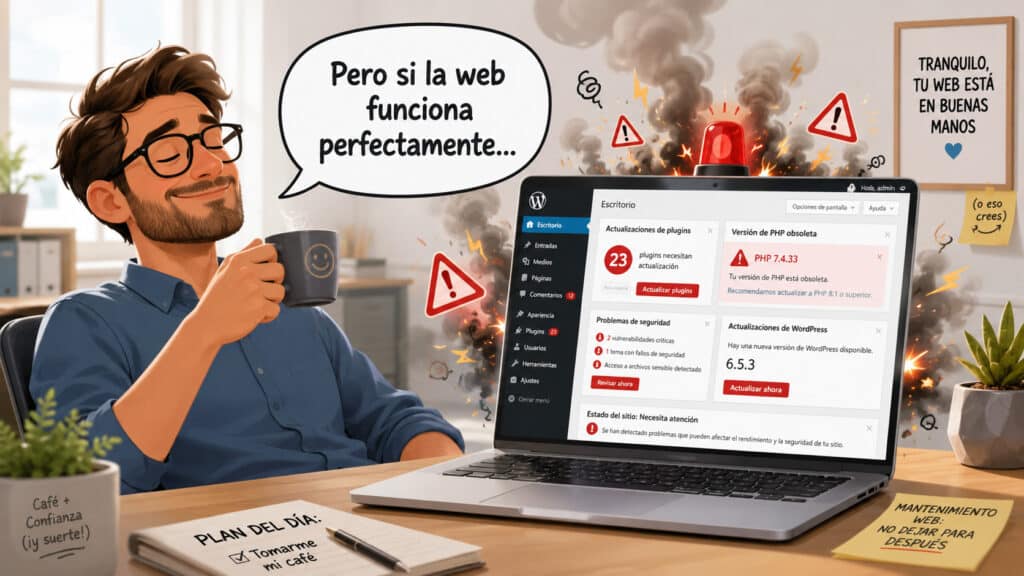
Una página web WordPress necesita mantenimiento aunque no cambies sus textos, no publiques noticias y aparentemente todo funcione correctamente.
La razón es sencilla: una web está formada por software que evoluciona continuamente. WordPress se actualiza, los plugins se actualizan, PHP cambia, aparecen nuevas vulnerabilidades, los servidores evolucionan y también cambian los sistemas utilizados por los atacantes.
Por eso una página que estaba perfectamente actualizada y protegida cuando se publicó no tiene por qué seguir estándolo uno, dos o cinco años después.
Y si alguna vez has pensado: “Pero si mi web ya está hecha…”, este artículo es para ti.
La maravillosa teoría de “la web ya está hecha”
Imaginemos el momento. Encargas una página web. El diseño queda aprobado, los textos están colocados, las fotos perfectas, el formulario funciona, está adaptada a móvil, las cookies configuradas, los correos llegan correctamente, WordPress está actualizado y los plugins también.
Publicamos.
🎉 ¡WEB TERMINADA!
Y aquí es donde existe una pequeña diferencia de interpretación.
Para quienes trabajamos con páginas web significa: “La web está terminada y empieza su vida en Internet”.
Para algunas personas significa: “Perfecto. No hay que volver a tocar esto jamás”.
Y sería maravilloso. De verdad. Nos encantaría poder construir páginas inmunes al paso del tiempo.
Pero Internet no funciona así.
Una página web no es un folleto que imprimes, guardas en un cajón y tres años después sigue exactamente igual.
Una web es software.
Y el software cambia continuamente.
“Pero si yo no toco la web, ¿por qué tiene que cambiar algo?”
Esta es probablemente una de las preguntas más lógicas.
Si no cambias textos, no subes fotografías, no añades servicios y no haces nada en la página, ¿por qué habría que tocarla?
Porque tú no estás haciendo cambios, pero Internet sí.
WordPress cambia. Los plugins cambian. Los navegadores cambian. PHP cambia. Los servidores cambian. Los servicios externos cambian. Las políticas de Google, Microsoft y otros proveedores cambian. Las técnicas de ataque cambian. Y aparecen vulnerabilidades que ayer ni siquiera se conocían.
Así que tu web puede estar exactamente igual visualmente y, sin embargo, debajo de esa bonita página de inicio, estar ocurriendo bastantes cosas.
Es un poco como decir: “Mi coche está aparcado y yo no lo he modificado. ¿Por qué tengo que revisar la batería, los neumáticos o el aceite?”.
Porque que tú no hagas nada no significa que el tiempo tampoco lo haga.
Julio y agosto de 2026: WordPress decidió que no nos aburriéramos
Si alguien necesitaba un ejemplo reciente de por qué WordPress necesita mantenimiento, este verano nos lo ha puesto bastante fácil.
El 9 de julio de 2026 se publicó WordPress 7.0.1, una actualización de mantenimiento que solucionaba 31 errores repartidos entre el núcleo de WordPress y el editor de bloques.
Nada especialmente dramático. Errores, correcciones y mejoras. Lo habitual en cualquier software.
Pero ocho días después cambió la cosa.
17 de julio de 2026: WordPress 7.0.2
Llegó WordPress 7.0.2 y esta vez no era una actualización cualquiera.
Era una actualización de seguridad que solucionaba una vulnerabilidad crítica y otra de gravedad alta. La situación fue suficientemente importante como para que el propio equipo de WordPress activara actualizaciones automáticas forzadas en determinadas instalaciones afectadas.
Traducido al idioma de personas normales: era importante actualizar.
Pero WordPress todavía no había terminado con nosotros.
6 de agosto de 2026: WordPress 7.0.3
Tres semanas después apareció WordPress 7.0.3.
Otra actualización de seguridad.
Entre los problemas corregidos había diferentes vulnerabilidades que podían afectar a la seguridad de determinadas instalaciones. WordPress volvió a recomendar actualizar.
¿Ya?
No.
12 de agosto de 2026: WordPress 7.0.4
Solo seis días después llegó WordPress 7.0.4.
Otra actualización de seguridad.
Sí. Otra.
Y para terminar de animar agosto, el 19 de agosto se publicó WordPress 7.1, una nueva versión mayor.
Así que imaginemos al propietario de una web diciendo el 1 de julio:
“Está actualizada. Ya no hay que hacerle nada”.
Internet:
“Sujétame el café”.
☕
Y todo esto hablando únicamente de WordPress.
Todavía nos quedan los plugins, el tema, PHP, el servidor, los formularios, el correo y todo lo demás.
¿Qué pasa si no actualizo WordPress?
Puede no pasar absolutamente nada.
Sí. Has leído bien.
Puede que hoy no actualices. Mañana tampoco. El mes que viene tampoco. Y que aparentemente todo siga funcionando.
Ese es precisamente parte del problema.
Una web desactualizada no explota automáticamente. No aparece una cuenta atrás. No empiezan a sonar sirenas. No sale WordPress diciendo:
“ATENCIÓN: EN 14 DÍAS SERÁS HACKEADO”.
Puede seguir funcionando durante meses e incluso años.
Hasta que deja de hacerlo.
O, peor todavía, hasta que tiene un problema y tú ni siquiera te has enterado.
¿Puede una web parecer que funciona y estar dando problemas?
Perfectamente.
Este es uno de los puntos que más cuesta explicar.
Cuando alguien dice “he entrado en la web y funciona”, normalmente significa “he abierto la página de inicio y se ve”.
Pero comprobar una página profesional implica bastante más.
Pongamos un ejemplo muy sencillo.
Tienes un formulario de contacto. Visualmente está perfecto. Nombre, email, teléfono, mensaje y botón ENVIAR.
Un usuario entra, lo rellena, pulsa enviar y la web responde:
✅ Tu mensaje se ha enviado correctamente.
El posible cliente se marcha convencido de que hablarás con él.
Mientras tanto, tú no recibes nada.
Ni hoy. Ni mañana. Ni durante los próximos tres meses.
Puede haber cambiado el sistema de correo, caducado una autenticación, aparecer una incompatibilidad, modificarse una configuración SMTP o haberse actualizado algún componente.
Pero la página de inicio sigue preciosa.
Por tanto, “la web se ve” y “la web funciona correctamente” no son necesariamente la misma cosa.
¿Las actualizaciones automáticas sustituyen al mantenimiento WordPress?
No.
Las actualizaciones automáticas son útiles. Muchísimo. Y bien utilizadas forman parte de una estrategia de mantenimiento.
Pero actualizar automáticamente no es lo mismo que mantener automáticamente una web.
Cuando actualizamos WordPress, un tema o un plugin pueden suceder tres cosas.
Escenario 1: todo perfecto
Actualizamos y todo sigue funcionando.
Fantástico.
Café.
☕
Escenario 2: aparece un pequeño problema
La actualización termina correctamente, pero un botón deja de funcionar, un formulario no envía, el menú móvil no se abre, una sección cambia de diseño, desaparece un icono o una función empieza a generar errores.
La web sigue online.
No hay pantalla en blanco.
Nadie te avisa.
Y es posible que el primero que descubra el problema sea un cliente.
Escenario 3: Houston, tenemos un problema
Actualizas y aparece:
“Ha habido un error crítico en esta web”.
O una pantalla blanca.
O un error de PHP.
O Elementor decide que hoy no quiere colaborar.
O un plugin antiguo no es compatible con la nueva versión.
Y aquí llega una de las frases más conocidas del mundo WordPress:
“Pero yo solo le di a actualizar”.
Exactamente.
Por eso el mantenimiento no consiste exclusivamente en pulsar botones.
Hay que saber qué se está actualizando, disponer de copias de seguridad y comprobar después que las funciones importantes siguen trabajando correctamente.
Entonces, ¿es malo actualizar WordPress?
No.
Todo lo contrario.
Generalmente es necesario.
Pero tampoco se trata de despertarse cada mañana, entrar en WordPress y pulsar histéricamente ACTUALIZAR TODO como si estuvieras jugando a un concurso.
No todas las actualizaciones son iguales.
Una actualización que soluciona una vulnerabilidad crítica puede requerir una actuación rápida. Una actualización menor puede solucionar errores. Una actualización mayor puede introducir cambios importantes. Determinados plugins pueden requerir más precaución. Una tienda WooCommerce puede necesitar comprobaciones adicionales. Un sistema de reservas puede ser crítico para el negocio.
El mantenimiento profesional consiste también en valorar el riesgo y actuar con criterio.
No en actualizar por actualizar.
“Mi web tiene plugins, pero funcionan. ¿Por qué tengo que actualizarlos?”
Porque los plugins también son software.
Y una web WordPress profesional suele utilizar bastantes.
Elementor, WooCommerce, plugins de formularios, reservas, SEO, cookies, caché, seguridad, copias de seguridad, campos personalizados, pasarelas de pago, conexiones con servicios externos…
Cada uno tiene su propio código y su propio desarrollador.
Y cada uno puede recibir mejoras, corregir errores, cambiar requisitos, solucionar incompatibilidades o corregir vulnerabilidades.
Aquí aparece otra pregunta muy frecuente:
“¿Cómo puede ser vulnerable ahora si lleva tres años instalado y nunca dio problemas?”.
Muy sencillo.
Que una vulnerabilidad se descubra hoy no significa necesariamente que apareciera hoy.
Puede llevar meses o años en el código sin haber sido identificada públicamente.
Hasta que alguien la encuentra.
Se comunica.
El desarrollador publica una solución.
La vulnerabilidad se hace conocida.
Y entonces empieza una situación curiosa.
Los administradores responsables ven el aviso y actualizan.
Pero también lo ven los atacantes.
Y ahora saben exactamente qué versiones del plugin tienen el problema.
Dejar durante meses una versión vulnerable conocida instalada en una página pública no parece la mejor estrategia.
“Mi empresa es pequeña. ¿Quién va a querer hackear mi web?”
Posiblemente nadie.
Nadie se ha levantado esta mañana pensando:
“Hoy tengo ganas de atacar concretamente la web de Construcciones Pepe”.
Pero esa no suele ser la cuestión.
Muchísimos ataques contra páginas web son automatizados.
Hay bots recorriendo Internet constantemente buscando instalaciones WordPress, plugins concretos, versiones vulnerables, archivos conocidos, usuarios, contraseñas débiles, formularios, rutas de acceso y configuraciones inseguras.
No necesitan saber quién eres.
No necesitan odiarte.
Ni siquiera necesitan conocer tu empresa.
Buscan puertas abiertas.
Si una aparece, intentan entrar.
Imagínate a alguien recorriendo un aparcamiento probando las puertas de todos los coches.
No tiene nada personal contra tu Seat León.
Simplemente estaba abierto.
¿Qué puede pasar si hackean una web WordPress?
Depende del ataque.
Y aquí ya deja de tener tanta gracia.
Una página comprometida puede sufrir:
- Inyección de código malicioso.
- Creación de usuarios administradores.
- Páginas de spam.
- Redirecciones a otras webs.
- Archivos infectados.
- Modificaciones en la base de datos.
- Enlaces ocultos.
- Envío de spam desde el servidor.
- Consumo excesivo de recursos.
- Cambios en los resultados que Google muestra de tu web.
- Robo o exposición de determinada información.
- Bloqueos.
- Caídas.
- Avisos de sitio peligroso.
Y limpiar una web infectada no siempre consiste en localizar un archivo llamado “virus-malo.php”, borrarlo y continuar con nuestra vida.
Ojalá.
El código puede estar repartido, puede estar dentro de archivos legítimos, puede haber modificaciones en la base de datos, una puerta trasera, nuevos usuarios o tareas programadas que vuelvan a descargar el malware.
Y una web aparentemente limpia puede volver a infectarse si no se encuentra cómo entraron originalmente.
Por eso prevenir y reparar son trabajos completamente diferentes.
“Tengo una copia de seguridad, así que estoy tranquilo”
Tener copias de seguridad es fundamental.
Pero una copia de seguridad no sustituye el mantenimiento ni evita un ataque.
Sirve para disponer de una versión anterior de la página que podamos restaurar si ocurre algo.
Y todavía hay algunas cuestiones que conviene comprobar.
- ¿La copia se está haciendo realmente?
- ¿Cuándo fue la última?
- ¿Dónde se guarda?
- ¿Tenemos varias versiones?
- ¿Incluye archivos y base de datos?
- ¿Podemos acceder a ella si el servidor falla?
- ¿Sabemos restaurarla?
Porque descubrir el día de la emergencia que el sistema de copias dejó de ejecutarse hace ocho meses es una experiencia que recomendamos evitar.
¿El hosting no se encarga ya de la seguridad?
El hosting puede hacer muchísimo por la seguridad.
Y un buen alojamiento es importantísimo.
Puede disponer de firewall, sistemas antimalware, protección del servidor, bloqueos, copias, monitorización y otras medidas contra ataques.
Pero el hosting y el mantenimiento de WordPress trabajan en capas diferentes.
Un proveedor de alojamiento no puede solucionar mágicamente que tengas instalado un plugin con una vulnerabilidad conocida y que lleve nueve meses sin actualizar.
Es parecido a vivir en un edificio con una estupenda puerta de seguridad en el portal.
Perfecto.
Pero eso no significa que sea buena idea dejar abierta permanentemente la puerta de tu vivienda.
PHP: ese señor que nadie invitó a la conversación
Y cuando creíamos que ya teníamos suficientes cosas, aparece PHP.
Si alguna vez has entrado en WordPress y has visto algo parecido a:
“Tu sitio está utilizando una versión obsoleta de PHP”
probablemente hayas pensado:
“Estupendo. ¿Y quién es PHP?”.
PHP es el lenguaje en el que se basa WordPress.
Y también evoluciona.
Tiene versiones. Las versiones antiguas terminan dejando de recibir soporte. Los plugins modernos empiezan a necesitar versiones más recientes y determinadas funciones antiguas se vuelven obsoletas.
¿Dónde está la gracia?
Que a veces una web lleva tantísimo tiempo sin mantenimiento que no puedes actualizar PHP directamente porque existen plugins o temas antiguos que podrían no ser compatibles.
Así que lo que parecía “cambiar una versión” se convierte en “antes tenemos que comprobar todo lo demás”.
Por eso es mucho más fácil mantener una web progresivamente que intentar actualizar cinco años de tecnología en una tarde.
“Pues yo llevo cinco años sin mantenimiento y nunca me ha pasado nada”
Puede ser.
Completamente cierto.
Hay páginas WordPress que llevan años sin mantenimiento y todavía funcionan.
También existen coches con 300.000 kilómetros.
Ninguno de esos dos hechos convierte en recomendable conducir 300.000 kilómetros sin revisar el aceite.
El mantenimiento tiene un problema comercial curioso:
- cuando funciona bien parece innecesario.
- Porque muchas veces su resultado es precisamente que no ocurra nada.
Nadie te envía un correo diciendo:
“Estimado cliente: hoy un bot intentó aprovechar una vulnerabilidad que su web ya no tenía porque el plugin fue actualizado la semana pasada. No ha pasado nada. Que tenga un excelente día”.
Nos facilitaría muchísimo el trabajo.
Pero no ocurre.
Normalmente somos conscientes de los problemas que sucedieron.
No de todos los que se evitaron.
El mantenimiento WordPress no garantiza que nunca tendrás un problema
Esto también conviene decirlo claramente.
No existe una web 100 % invulnerable.
Y quien prometa que pagando un mantenimiento jamás tendrás un ataque, una incompatibilidad o una caída está prometiendo algo que no puede garantizar.
El objetivo del mantenimiento es reducir riesgos, mantener los componentes al día, detectar problemas, disponer de copias, reaccionar antes y evitar que pequeños problemas conocidos permanezcan abandonados durante meses.
Es prevención.
No magia.
¿Qué debería revisarse en el mantenimiento de una página WordPress?
Dependerá mucho de cada proyecto.
No necesita lo mismo una pequeña web corporativa que una tienda online con cientos de pedidos, una plataforma de cursos o una web con reservas.
Pero de forma general debería existir alguien pendiente de:
- Actualizaciones de WordPress.
- Actualizaciones de plugins.
- Actualizaciones del tema.
- Vulnerabilidades conocidas.
- Copias de seguridad.
- Errores.
- Seguridad.
- Compatibilidad entre componentes.
- Funcionamiento de formularios.
- Funciones importantes de la web.
- Versión de PHP.
- Comportamiento después de las actualizaciones.
- Posibles plugins abandonados.
En determinados proyectos habrá muchas más cosas que revisar.
La idea importante es otra:
alguien tiene que estar pendiente.
¿Cada cuánto tiempo hay que mantener una página WordPress?
No existe una frecuencia universal válida para todas las webs.
Pero una web profesional no debería revisarse únicamente cuando algo se rompe.
Especialmente cuando existen actualizaciones de seguridad importantes, esperar seis meses a “echarle un vistazo” pierde bastante sentido.
Un mantenimiento continuado permite que los cambios sean más progresivos.
Y esa palabra es importante:
progresivos.
Es mucho más sencillo gestionar varias pequeñas actualizaciones durante el año que encontrarte de repente con WordPress antiguo, 27 plugins pendientes, PHP obsoleto, un tema abandonado, varios avisos de seguridad y una web que nadie quiere tocar por miedo a que deje de funcionar.
Eso ya no es mantenimiento.
Eso es arqueología digital.
¿Cuánto tiempo puedo dejar WordPress sin actualizar?
No existe un número mágico.
No podemos decir:
“38 días está bien y el día 39 es peligrosísimo”.
Depende de qué actualización haya aparecido.
Si existe una vulnerabilidad grave conocida, el tiempo sí importa.
Por eso la pregunta correcta no es solamente:
“¿Cada cuánto actualizo?”.
Sino:
“¿Quién está pendiente de saber cuándo realmente hay que hacerlo?”.
Crear una página web es el principio, no el final
Y quizá esta sea la idea más importante de todo el artículo.
Una página web profesional es una herramienta de tu negocio.
Está online las 24 horas.
Muestra tus servicios, recibe contactos, genera solicitudes de presupuesto, puede vender productos, gestionar reservas, captar clientes y mostrar tu trabajo.
Tiene sentido cuidarla.
No porque WordPress sea inseguro por definición.
No porque todos los días exista un hacker malvado sentado delante de seis monitores intentando entrar en tu web.
Y tampoco porque queramos convertir Internet en una película de miedo.
Simplemente porque la tecnología cambia.
Actualizamos el ordenador.
Actualizamos el móvil.
Actualizamos aplicaciones.
Actualizamos el navegador.
Actualizamos programas de gestión.
Pues esa página que representa a nuestro negocio delante de cientos o miles de personas también utiliza software.
Y también necesita atención.
Haz esta pequeña prueba con tu propia página web
Si tienes una página WordPress, intenta responder ahora mismo estas preguntas:
¿Sabes qué versión de WordPress utiliza tu web?
¿Sabes cuándo se actualizaron los plugins por última vez?
¿Tienes alguna vulnerabilidad conocida?
¿Sabes qué plugins están realmente en uso?
¿Tienes copias de seguridad?
¿Sabes dónde están?
¿Sabes cuándo se hizo la última?
¿Sabes qué versión de PHP utiliza la web?
¿Tus formularios están enviando realmente los mensajes?
¿Quién comprueba la página después de una actualización?
¿Quién actúa si algo deja de funcionar?
Si no sabes responder, no significa necesariamente que tu página tenga un problema.
Pero probablemente sí significa que nadie la está manteniendo.
Y existe una diferencia considerable entre tener una página funcionando y tener una página mantenida.
Preguntas frecuentes sobre mantenimiento WordPress
¿Es obligatorio contratar mantenimiento para una página WordPress?
No. Puedes encargarte tú mismo si tienes conocimientos suficientes para actualizar, realizar copias, revisar vulnerabilidades y solucionar posibles incompatibilidades.
Lo importante no es quién lo haga.
Lo importante es que alguien lo haga correctamente.
¿Qué pasa si nunca actualizo WordPress?
Puede no suceder nada durante un tiempo, pero aumentan los riesgos de incompatibilidades, errores y problemas de seguridad.
Además, cuanto más tiempo pase, más complicado puede resultar actualizar posteriormente toda la instalación.
¿Puedo tener WordPress con actualizaciones automáticas y olvidarme?
No es recomendable.
Las actualizaciones automáticas son útiles, pero después de una actualización pueden producirse incompatibilidades o fallos que necesitan revisión.
¿Una web pequeña también puede recibir ataques?
Sí.
Muchos ataques son automatizados y buscan versiones o componentes vulnerables independientemente del tamaño de la empresa o de quién sea el propietario de la web.
¿Tener un plugin de seguridad es suficiente?
No.
Un plugin de seguridad es una capa más de protección, pero no sustituye las actualizaciones, las copias de seguridad, una configuración adecuada ni la revisión periódica.
¿Tener un buen hosting evita que hackeen WordPress?
Un buen alojamiento ayuda considerablemente, pero no puede corregir por sí solo vulnerabilidades dentro de WordPress, un tema o un plugin instalado en tu página.
¿El mantenimiento evita al 100 % que una web sea hackeada?
No.
No existe seguridad absoluta.
El mantenimiento reduce los riesgos y permite detectar, prevenir y responder mejor ante posibles problemas.
¿Debo actualizar un plugin en cuanto aparece una actualización?
Depende.
Las actualizaciones de seguridad importantes suelen requerir rapidez.
En otros casos puede ser conveniente revisar primero el alcance de los cambios y la compatibilidad con el resto de la página.
Y terminamos con una buena noticia
Todo esto puede parecer muchísimo trabajo.
WordPress, plugins, PHP, copias, seguridad, actualizaciones, vulnerabilidades, formularios y compatibilidades.
Pero precisamente para eso existe el mantenimiento web.
Si tienes una empresa, tu trabajo debería ser atenderla.
Vender.
Gestionar clientes.
Preparar presupuestos.
Dar tu servicio.
No descubrir un domingo por la noche qué significa:
Fatal error: Uncaught TypeError
Eso podemos dejárselo a quienes elegimos voluntariamente trabajar con WordPress.
Cada uno toma sus decisiones.
😄
Así que la próxima vez que alguien te diga:
“Pero una vez que haces una página web, ya está hecha, ¿no?”.
La respuesta es:
Claro.
Igual que cuando compras un coche ya está comprado.
Ahora solo queda cuidarlo para que siga funcionando.
Y después de las actualizaciones que WordPress nos ha regalado durante julio y agosto de 2026, quizá sea un buen momento para entrar en esa web que lleva dos años esperando pacientemente y preguntarle:
“¿Qué tal todo por aquí?”.
Solo una recomendación.
Si responde con WordPress pendiente, PHP antiguo, 47 actualizaciones de plugins y tres avisos de seguridad…
no pulses “Actualizar todo” mientras desayunas.
Llámalo mantenimiento.
O llama a alguien que se encargue de él.
Tu café te lo agradecerá.